背景
某国内合资车企的车联网平台部署在本地 IDC 机房。随着业务增长,本地机房容量受限,且平台存在多品牌各自部署、架构陈旧等历史问题。客户决定将车联网平台整体迁移至公有云,我作为本次迁移咨询的基础架构架构师(Infrastructure Architect)参与其中。
挑战
- 存量系统复杂:多品牌各自部署,上百台服务器、数十个微服务,中间件版本不统一
- 架构陈旧:传统虚拟机部署、非容器化,缺少全流程 CI/CD 流水线
- 运维与安全薄弱:无统一监控,多环境不隔离,凭据明文写在配置文件里
- 迁移风险高:面向车主的在线平台,迁移需保障业务连续性
架构决策
主导五大基础架构交付物:
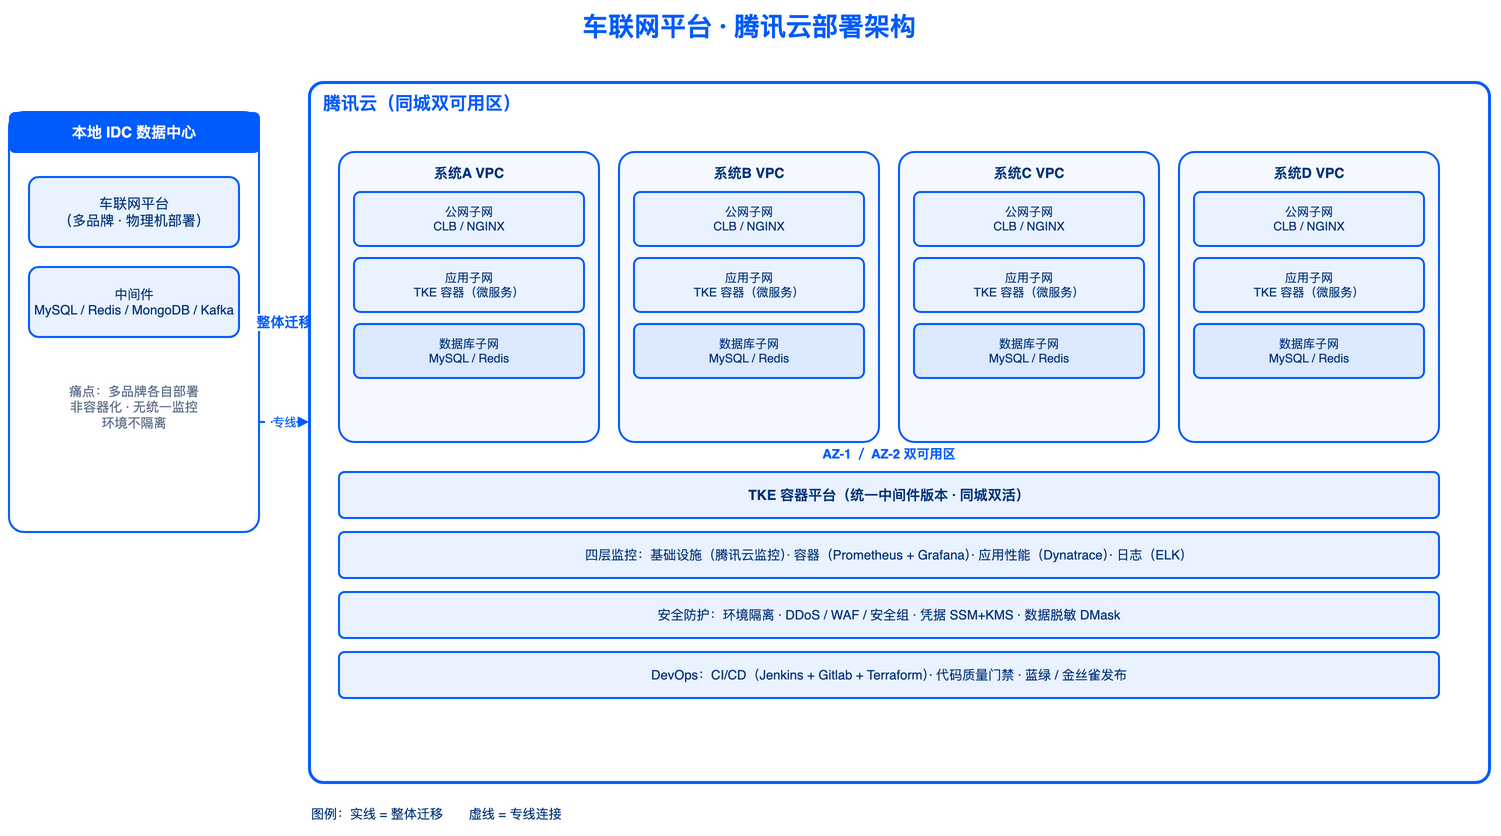
- 云上部署架构——多 VPC 架构(按系统划分),子网分层(公网 / 应用 / 数据库),双可用区部署
- 迁移方案——本地 IDC 到公有云的整体迁移,应用容器化(TKE),统一中间件版本,同城双活高可用
- 监控方案——四层监控:基础设施(云监控)+ 容器(Prometheus + Grafana)+ 应用性能(APM)+ 日志(ELK),配阈值告警
- 安全防护方案——安全责任共担,环境隔离(独立 VPC + MFA),网络安全(DDoS / WAF / 网络 ACL / 安全组),凭据管理(SSM + KMS),数据脱敏,Kubernetes 安全
- DevOps 方案——CI/CD(Jenkins + GitLab + Terraform + Ansible),SonarQube 代码质量门禁,蓝绿 / 金丝雀发布,自动化测试
结果
- 输出云上部署架构、迁移、监控、安全防护、DevOps 五大方案
- 伴随实施供应商完成车联网平台的整体上云迁移
我的角色与贡献
- 主导五大基础架构交付物的方案设计
- 设计容器化 + 同城双活高可用架构与整体迁移方案
- 构建四层监控体系、安全防护体系与 CI/CD 流水线